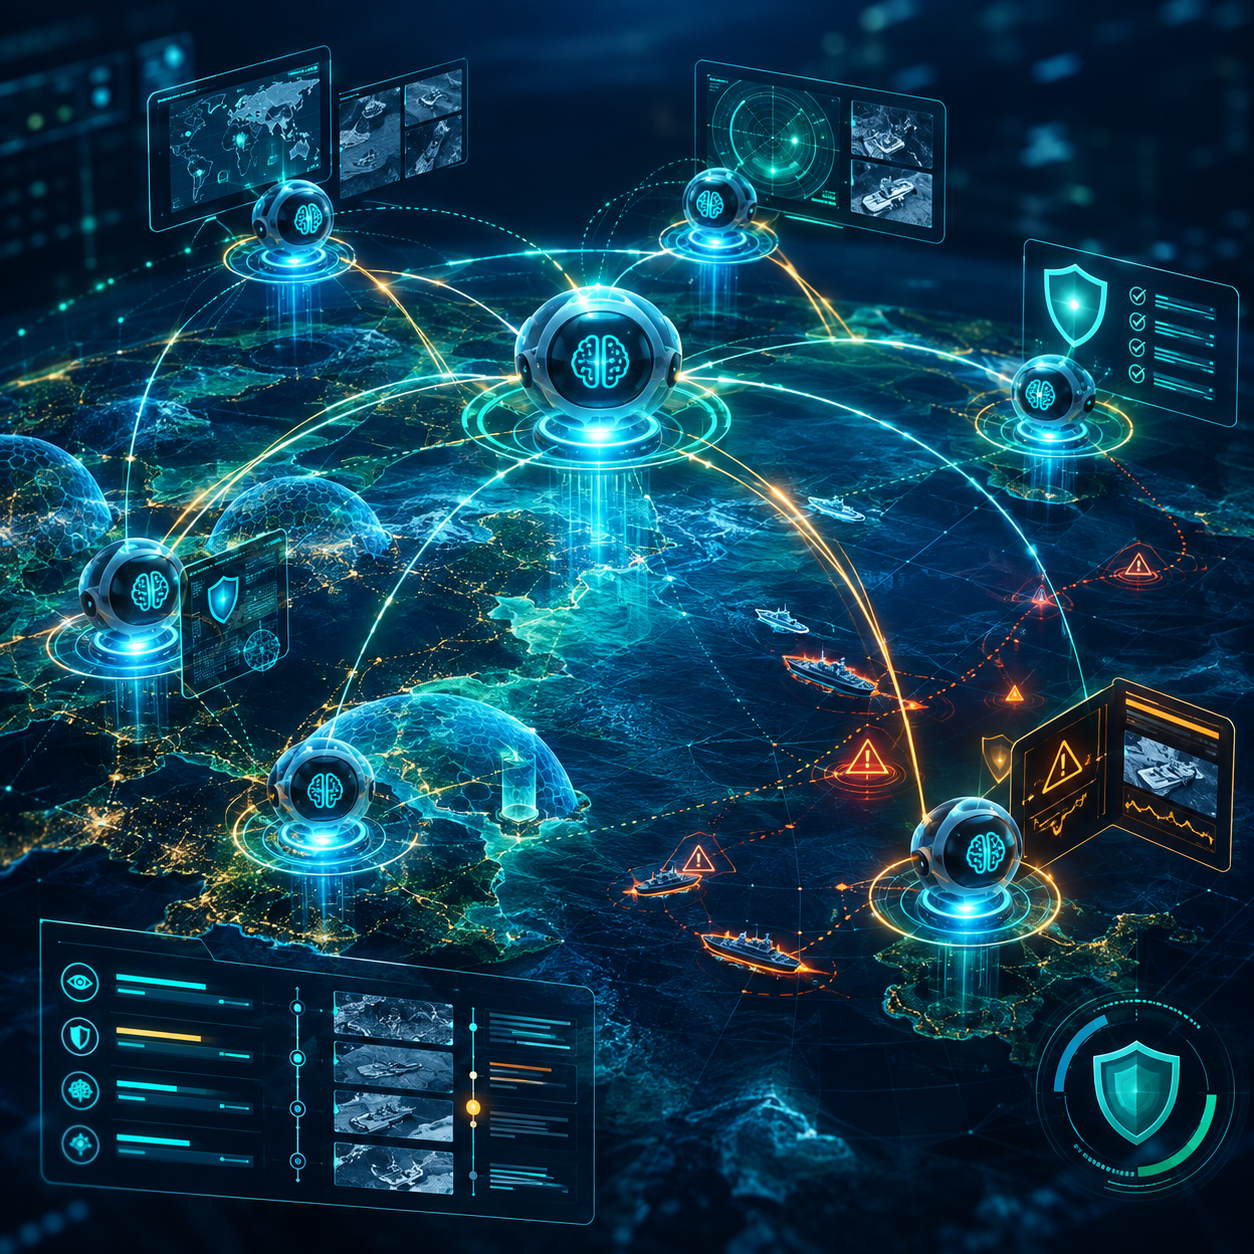
Anthropic công bố báo cáo Threat Intelligence tháng 9/2026, mô tả cách các tác nhân đe dọa đang dùng Claude và những framework đa agent để tự động hóa nhiều khâu trong hoạt động mạng.
Từ chatbot hỗ trợ đến bộ điều phối tấn công
Báo cáo bao phủ các hoạt động được phát hiện và ngăn chặn từ tháng 12/2025 đến tháng 8/2026, gồm chiến dịch mạng, gây ảnh hưởng, giám sát, lừa đảo, lạm dụng sinh học, phát triển vũ khí thông thường và chưng cất mô hình. Trong các vụ việc mạng, AI hỗ trợ trinh sát, lập hạ tầng lừa đảo, đánh cắp thông tin xác thực, duy trì truy cập, trích xuất dữ liệu và tự sửa rồi dựng lại mã độc khi công cụ phòng thủ phát hiện dấu hiệu bất thường.
Điểm đáng chú ý là AI không còn chỉ trả lời câu hỏi. Các workflow nhiều agent có thể phân rã nhiệm vụ, phối hợp trinh sát và khai thác, lưu bộ nhớ chiến dịch, theo dõi kết quả rồi lặp lại hành động. Con người vẫn đặt mục tiêu và xem xét dữ liệu lấy được, nhưng tốc độ, độ rộng và độ sâu của hoạt động đã thay đổi đáng kể.
Điều này có ý nghĩa gì với người xây agent?
- Quyền gọi tool phải giới hạn theo mục tiêu, dữ liệu và phạm vi hành động.
- Mọi workflow dài hạn cần nhật ký, khả năng replay và điểm dừng rõ ràng.
- Phòng thủ không thể chỉ dựa vào chữ ký tĩnh nếu đối thủ có thể tự điều chỉnh công cụ.
Báo cáo cũng cho thấy việc chia sẻ chỉ dấu và bài học điều tra giữa các nhà phát triển là một phần của phòng thủ. Với agent doanh nghiệp, nguyên tắc thực tế là: cấp quyền vừa đủ, kiểm tra liên tục và luôn để lại dấu vết có thể audit.
Nguồn chính thức: Anthropic — Detecting and countering misuse of AI: September 2026.